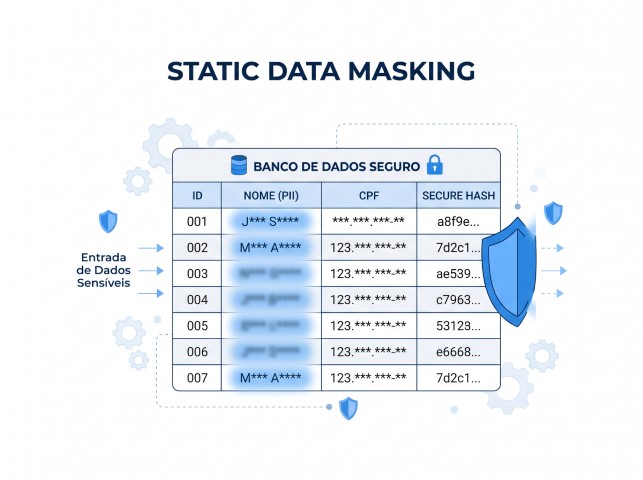
A mascaramento persistente de dados, ou mascaramento estático de dados (SDM, na sigla em inglês), é o principal método para mascarar classes de dados sensíveis em repouso em ambientes de produção ou teste.
Essas classes de dados são tipicamente colunas de banco de dados ou valores atômicos (fixos ou de ponto flutuante) em arquivos de texto, documentos ou imagens.
As ferramentas de mascaramento de dados estáticos são projetadas para proteger informações de identificação pessoal (PII), informações de saúde protegidas (PHI), números de contas principais (PAN), segredos comerciais e informações não classificadas controladas (CUI).
A mascaramento estático de dados pode ajudar a neutralizar violações de dados, fornecer dados de teste seguros e cumprir as leis de privacidade de dados.
Compare o mascaramento estático de dados (SDM) com o mascaramento dinâmico de dados ( DDM ), que oculta seletivamente valores sensíveis para aplicações de consulta de banco de dados, ou com o mascaramento de dados em tempo real ( RTDM ), que mascara dados em bancos de dados ou arquivos de forma imediata ou incremental quando eles são alterados.
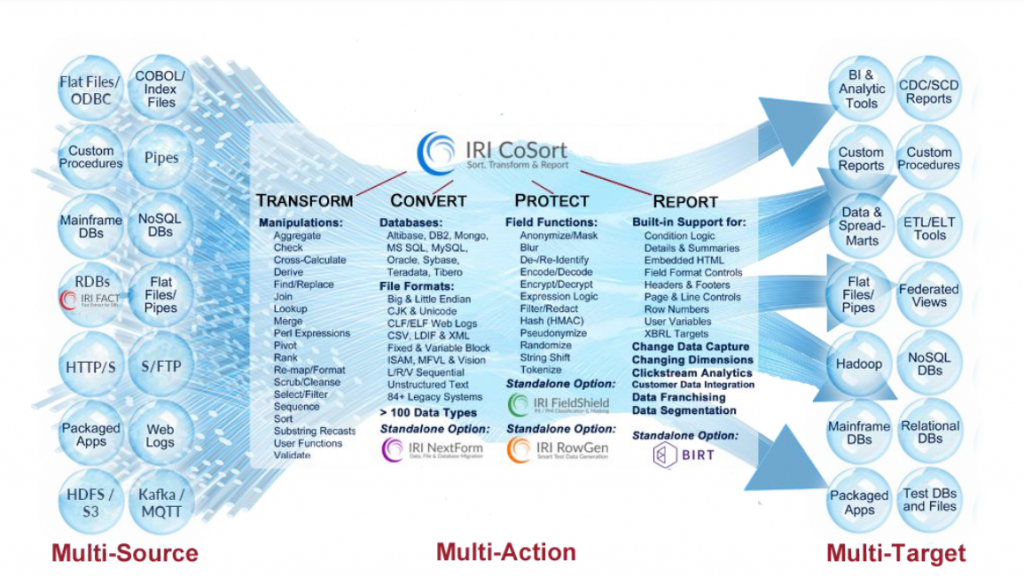
As ferramentas de mascaramento de dados PII da IRI — FieldShield , DarkShield e CellShield EE — bem como a plataforma IRI Voracity que as inclui, classificam dados sensíveis de forma centralizada e fornecem mais funções de descoberta de dados e SDM para mais fontes de dados do que qualquer outro fornecedor de ferramentas de mascaramento de dados.
As categorias de técnicas de anonimização de dados sensíveis disponíveis no mercado nas ferramentas de mascaramento de dados da IRI incluem:
- múltiplos algoritmos de criptografia (e descriptografia) compatíveis com os padrões NSA Suite B e FIPS, incluindo criptografia com preservação de formato.
- Hashing SHA-1 e SHA-2
- um pouco de enrolamento
- codificação binária
- Desfoque e generalização de dados
- randomização (síntese ou seleção de dados)
- redação (mascaramento de strings)
- fabricação
- embaralhamento (preservação de formato)
- pseudonimização reversível e irreversível
- lógica de expressão (cálculo/embaralhamento)
- filtragem condicional/parcial (omissão)
- substituição de valor personalizado (literal)
- funções de deslocamento de bytes e substring
- tokenização (para PCI)
Você também pode criar sua própria função externa de mascaramento de dados. Isso permite que você chame uma proteção de campo personalizada em tempo de execução, em vez de usar uma função integrada.
O IRI FieldShield e o DarkShield também oferecem suporte a diversas funções de geração de dados sintéticos (de teste), que servem como soluções de conformidade com a privacidade de dados em ambientes de teste. Consulte este artigo para obter mais detalhes.
Sejam funções integradas ou personalizadas, você pode aplicar funções de mascaramento de dados estáticas condicionalmente a linhas ou colunas específicas, e em várias fontes, por meio de regras de mascaramento de dados que você pode definir, reutilizar e compartilhar.
Também é possível aplicar essas funções em um contexto de mascaramento de dados dinâmico ( DDM ) usando uma chamada de API do FieldShield ou do DarkShield.
A integridade referencial (IR) — crucial na proteção de dados pessoais identificáveis (PII) em bancos de dados — é preservada automaticamente por meio da aplicação consistente de funções de mascaramento de dados determinísticas aos dados classificados.
Funções de mascaramento de dados determinísticas são funções estáticas, como a criptografia, que associam exclusivamente os valores mascarados aos valores originais em texto simples e podem ser reversíveis (ao contrário de um valor aleatório). Consulte este FAQ para obter mais informações sobre IR.
Artigo: Qual função de mascaramento de dados devo usar?
Analise algumas das poderosas funções de anonimização de dados que você pode usar com as ferramentas de mascaramento de dados da IRI. Garanta a máxima segurança possível para seus dados.